Amazon詐欺メール見分け方と開いた時の緊急対処法【2026年最新】

「お客様のアカウントが不正利用の疑いにより停止されました」「プライム会費の未納料金が発生しております」――。このような文面のメールが届き、思わず背筋が凍った経験を持つ方は少なくないはずです。大手ECサイトを装うフィッシング詐欺は年々巧妙化を続けており、2026年現在では生成AIを用いた極めて自然な日本語と、正規ドメインに酷似した偽装技術を組み合わせた手口が多発しています。
フィッシング対策協議会や警察庁の公表データによると、オンラインショッピング関連の偽装メール報告数は依然として高水準を推移しており、日常的にAmazonを利用するユーザーほど「自分宛ての正当な連絡」と誤認しやすい傾向が確認されています。本稿では、本物と偽物を一瞬で見抜く決定的な基準から、万が一URLを開いたり情報を入力してしまった際の緊急リカバリー手順まで、現場の取材データに基づいて徹底的に整理・解説します。
📌 【この記事の重要ポイントまとめ】
- 要点1:2026年の詐欺手口は「アカウント停止予告」と「未納料金請求」が約8割を占め、AIによる自然な文面と巧妙なヘッダー偽装が特徴。
- 要点2:本物かどうかの判定はメール内リンクを一切触らず、Amazon公式アプリ内の「メッセージセンター」および「注文履歴」と照合するのが唯一確実な自衛策。
- 要点3:偽サイトでカード情報やログイン情報を入力した場合は、即座のカード会社への利用停止連絡と公式ページからのパスワード変更が必須。
【2026年最新手口まとめ】「アカウント停止」「未納料金」が急増する手口の実態
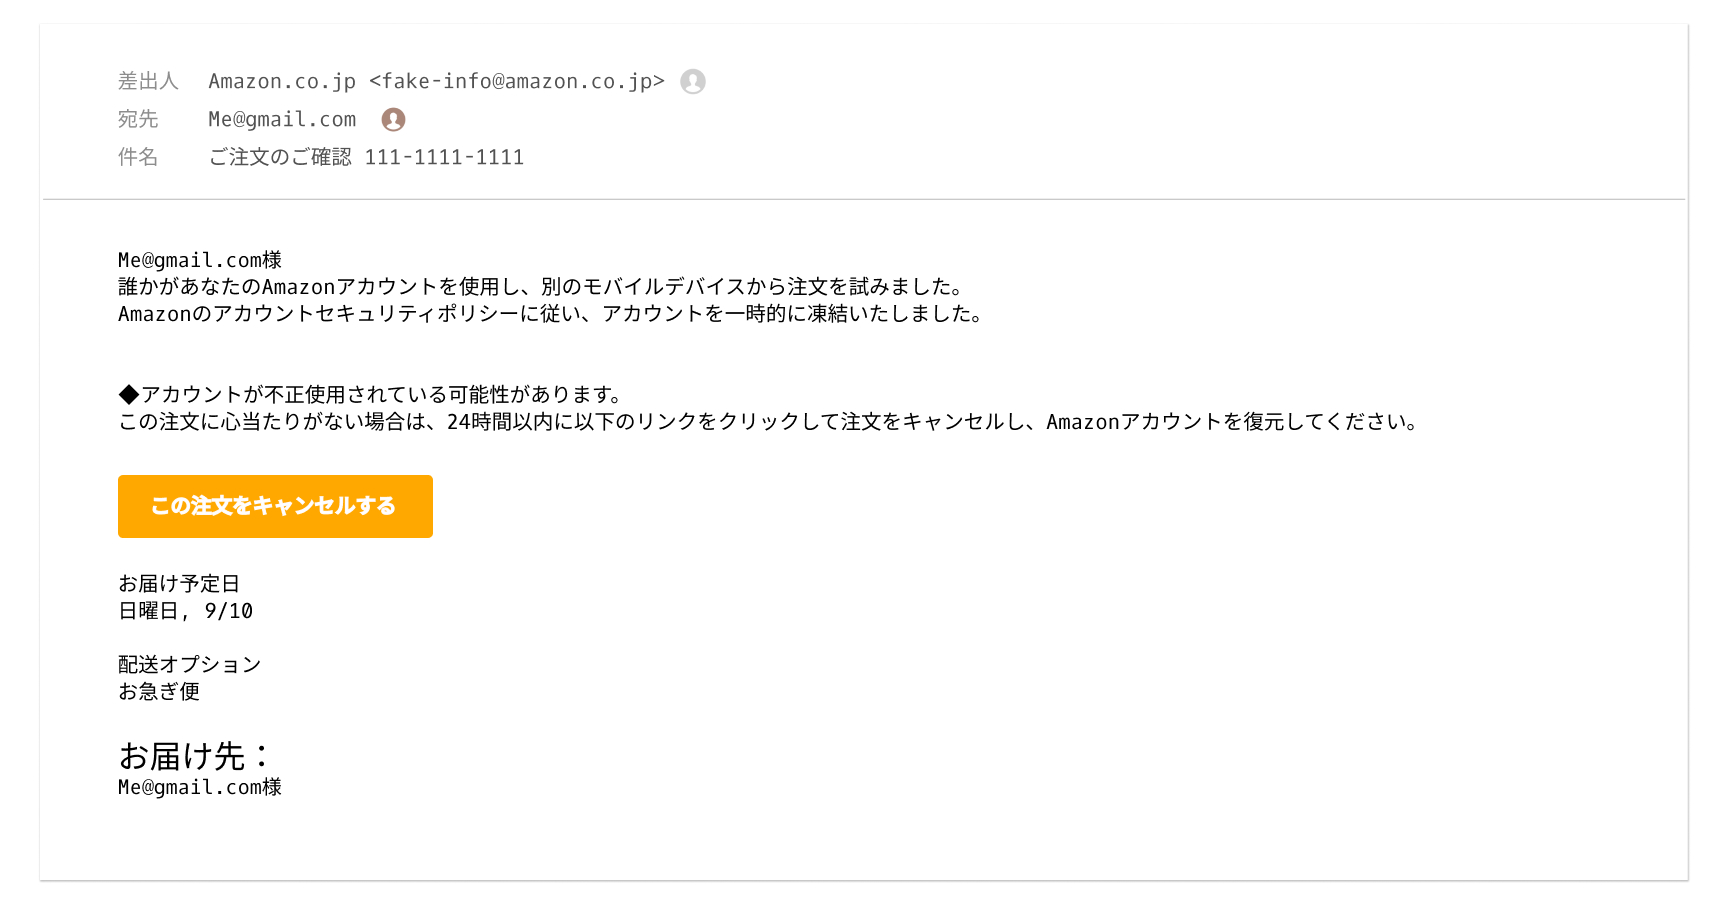
フィッシング詐欺グループの攻撃手法は、従来の「不自然なフォントや機械翻訳丸出しの怪しい日本語」から完全に脱却しています。現在確認されている手口の主流は、ユーザーの心理的な焦燥感を巧みに突く「恐怖訴求型」と「緊急対応要求型」の2系統です。
特に被害報告が集中しているのがAmazon未納料金請求手口です。「プライム会員の自動更新に失敗しました」「ご指定のクレジットカードが承認されず、未納金が発生しています」といった通知を送り、24時間以内の支払いを促します。あわせて「期日を過ぎると法的措置へ移行する」「延滞損害金が発生する」などの文言で利用者を威圧し、冷静な判断力を奪う設計が施されています。
もう一つの典型例がアカウント停止メール対処法を装った罠です。「不正なログイン試行を検知したため、セキュリティ保護の観点からアカウントを一時ロックしました」と偽り、解除のために個人情報やカード情報の再入力を要求します。正規のセキュリティ警告と全く同じデザインのHTMLテンプレートが使用されており、画面の見た目だけで見抜くことは困難です。

【見分け方徹底検証】Amazon偽メール本物違いと送信元アドレス確認方法
どれほど精巧に作られた偽メールであっても、インフラ構造の違いから生じる決定的な差異が存在します。以下の比較表は、正規の通知とフィッシングメールを識別するための実務的なチェックポイントをまとめたものです。
| 項目 | 偽メール(フィッシング詐欺)の特徴 | 本物(公式通知)の仕様 | 編集部の見解・確認時の鉄則 |
|---|---|---|---|
| 宛名の記載 | 「お客様」「Amazonユーザー」またはメールアドレスそのまま | アカウントに登録している「氏名(フルネーム)」が明記される | 氏名の記載がない重要通知は99%偽物と判定可能 |
| 送信元アドレス | 表示名だけ「Amazon」で、実際のアドレスがフリーメールや無関係なドメイン | 「@amazon.co.jp」「@amazon.com」など公式保有ドメインから送信 | 表示名ではなくメーラーの詳細ヘッダーでアドレス実体を確認 |
| 公式内の一致 | 公式アプリの「メッセージセンター」に同一通知が存在しない | アカウントサービスの「メッセージセンター」に全く同じ履歴が残る | メールは無視し、アプリ内メッセージセンターのみを正とする |
| 注文・決済の確認 | 未納や不正注文を主張するが、公式の注文履歴には該当データなし | 公式の「注文履歴」に保留中やエラーの注文が明記されている | 注文履歴にない請求トラブルはすべて虚偽と断定してよい |
確実なAmazonフィッシングメール見分け方の実践において、最も基本となるのが送信元アドレス確認方法です。スマートフォンのメールアプリでは送信者名に「Amazon.co.jp」とだけ表示されるケースが多いため、送信者名をタップして「account-update@random-domain.xyz」のような不審な実アドレスが隠れていないかを必ず確認してください。
ただし、送信元ドメインすら偽装する高度なスプーフィング攻撃も一部存在します。そのため、メールの内容に一切惑わされず、ブラウザのブックマークや公式アプリを開き、メッセージセンター公式確認と注文履歴確認手順を行うことが、最も安全で揺るぎない確認ルーティンとなります。
【実態検証】利用者の生の声と「Amazon詐欺メール開いてしまった」現場のリアル
SNSや消費者相談窓口には、日々多くのトラブル事例が寄せられています。特に目立つのは、「普段から注意していたはずなのに、仕事中や起床直後の隙を突かれた」という証言です。
実際に被害に遭いかけた都内在住の会社員(40代男性)は、当時の状況を次のように振り返ります。
「早朝、スマホのアラームを止めた直後に『高額商品の注文完了通知』が届いていました。身に覚えのない50万円相当の家電だったため、パニックになり、キャンセルしようとメール内の『注文の取り消しはこちら』を反射的にタップしてしまいました。パスワード入力を求められた画面でURLのドメインがおかしいことに気づき踏みとどまりましたが、寝起きの頭では完全に信じ切っていました」
もしAmazon詐欺メール開いてしまった場合でも、単にリンク先のウェブページを閲覧しただけであれば、即座に個人情報が抜き取られるリスクは極めて低いです。最も危険なのは、表示された偽のログイン画面に「ID・パスワード」を入力すること、あるいは「クレジットカード番号やセキュリティコード」を送信してしまう行為です。

【緊急チェックシート】クレジットカード情報入力対処とパスワード変更手順
偽サイト上で情報を入力してしまった場合は、一刻を争う対応が求められます。被害を最小限に食い止めるため、以下の手順を番号順に実行してください。
1. クレジットカード会社への緊急連絡(カード停止手続き)
偽サイトにカード情報を入力してしまった際のクレジットカード情報入力対処として最優先すべきは、該当カードの裏面に記載されたデスクへの電話連絡です。「フィッシングサイトにカード情報を入力した」旨を伝え、カードの即時利用停止と再発行手続きを依頼してください。不正利用保険の適用条件を満たすためにも、発覚後速やかな申告が不可欠です。
2. Amazonアカウントのパスワード変更と2段階認証の再設定
攻撃者がアカウントにログインして住所やギフト券残高を改ざんするのを防ぐため、即座に正規のパスワード変更手順を実行します。 必ず公式アプリまたは検索エンジンからアクセスしたAmazon公式サイトの「アカウントサービス」>「ログインとセキュリティ」へ進み、推測されにくい強固なパスワードに変更してください。あわせてパスキーまたは認証アプリによる「2段階認証」を有効化します。
3. 迷惑メール報告方法の実行と証拠保存
事後対応として、届いた詐欺メールをAmazon公式の報告窓口(stop-spoofing@amazon.com宛てへの転送など)や、各キャリア・メーラーの迷惑メール報告機能を使って通報します。万が一金銭被害が生じた場合に備え、該当メールや偽サイトのスクリーンショットを証拠として端末に保存しておきます。
一般に知られていない盲点とネットの誤解|「URLの鍵マーク」は安全の証明ではない
ネット上のセキュリティ知識の中には、現在では通用しない古い常識や誤解が散見されます。代表的な2つの盲点を是正します。
誤解①:「ブラウザのURL横に鍵マーク(HTTPS)があれば安全」
かつては「暗号化通信を示す鍵マークがあれば正規サイト」と説明されることがありましたが、現在はこの認識は完全に誤りです。無料のSSL証明書が普及した結果、フィッシング詐欺サイトの9割以上がHTTPS化(鍵マーク付き)されています。鍵マークは「通信が暗号化されていること」を示すだけであり、「その接続先が本物のAmazonであること」を保証するものではありません。
誤解②:「SMS(ショートメッセージ)で届いたから本物」
携帯電話番号宛てに届くSMSは安全と思われがちですが、攻撃者が送信者名を「Amazon」と偽装して正規の通知スレッド内に割り込ませる「スミッシング(SMSフィッシング)」が多発しています。SMSに記載された短縮URL(bit.lyや独自ドメイン等)は絶対にタップせず、メール同様に公式アプリから事実確認を行ってください。
【専門家分析】フィッシング詐欺に遭いやすい心理的背景と行動基準
なぜ多くの人が巧妙な手口に引っかかってしまうのか。その背景には、人間の認知特性を突いた巧妙な心理トラップが存在します。行動経済学や心理学で指摘される「損失回避バイアス」(得をすることよりも損をすることを極端に恐れる心理)と「権威への同調」が組み合わさることで、人は危機的状況において批判的思考を停止してしまいます。
「アカウント停止」という言葉は、現代人にとってデジタルな生活基盤を奪われる脅威として知覚されます。詐欺グループはその恐怖に「24時間以内」という時間制限を課すことで、家族や同僚に相談する時間的猶予を意図的に奪い去るのです。
【プロの結論】おすすめできる人・慎重になるべき人の判断基準
デジタル環境における詐欺リスクをゼロにすることは不可能です。だからこそ、自身の利用スタイルに応じた防御ルールを徹底する必要があります。
◆ 被害を自力で防げる人の行動基準(推奨されるスタイル):
・メールやSMS内のリンクをタップする習慣を完全に断ち切っている人
・通知を受け取った際、必ず「公式アプリのメッセージセンター」を起動して事実確認できる人
・パスワード管理アプリを活用し、2段階認証(パスキー)を標準設定している人
◆ 詐欺被害のリスクが極めて高く、慎重な見直しが必要な人の特徴:
・「重要」「緊急」というタイトルのメールを見ると、焦って文中のURLを直接開いてしまう人
・複数のWebサービスで同じIDとパスワードを使い回している人
・スマホの小さい画面で送信者名だけを見て、アドレスの詳細まで確認しない人
【amazon メール 詐欺】に関するよくある質問(FAQ)
Q1:詐欺メールのURLを開いてしまっただけで、ウイルス感染や情報流出は起きますか?
A1:近年の主要なOSやブラウザ環境下では、URLを開いただけで即座にマルウェア感染や個人情報流出が発生するケースは稀です。最大のリスクは、リンク先のページでログイン情報やクレジットカード番号を入力・送信してしまうことです。何も入力せずにタブやブラウザを完全に閉じたのであれば、過度に恐れる必要はありません。念のためブラウザのキャッシュをクリアしておくと安心です。
Q2:Amazonから届く本物の通知履歴は、どこで確認できますか?
A2:Amazon公式アプリを開き、画面下部のアカウントアイコン(人型マーク)をタップ後、「アカウントサービス」>「メッセージセンター(または『メッセージ』)」の順に進みます。Amazonから送信された公式の重要なお知らせは、すべてこのメッセージセンター内に記録されています。ここに届いていないメールは、すべて偽物と判断して問題ありません。
Q3:怪しい偽メールを受信した際、返信して抗議したり配信停止リンクを押してもいいですか?
A3:絶対に返信したり、文中の「配信停止」「購読解除(Unsubscribe)」リンクを押してはいけません。反応を示すことで「このメールアドレスは実際に人間が利用しているアクティブなアドレスである」と攻撃者に伝わり、さらに大量のスパムや詐欺メールが送りつけられる原因になります。何も触らず、迷惑メールフォルダへ隔離または削除してください。
まとめ:2026年のデジタル自衛術と被害ゼロを保つ行動原則
生成AIの進化と偽装技術の高度化により、外見だけでフィッシングメールの真偽を見極める難易度はかつてないほど高まっています。しかし、攻撃者がどれほど巧妙な手口を用いてきても、「メールやSMS内のリンクを一切使わず、公式アプリから直接確認する」という原則を徹底していれば、詐欺被害を確実に防ぐことができます。
「アカウント停止」「至急確認」といった刺激的な文面に遭遇したときこそ、一旦スマートフォンを置き、深呼吸をして正規アプリを開く――このワンクッションの冷静な行動こそが、あなたの大切な資産と個人情報を守る最強の盾となります。 (出典: amazon メール 詐欺(Yahoo!ニュース))
最新のトレンドや話題のニュースをわかりやすく解説するWebライターです。読者の皆様に役立つ情報を日々お届けしています。